AegisAl
Health Uyari
- License — License: NOASSERTION
- Description — Repository has a description
- Active repo — Last push 0 days ago
- Low visibility — Only 7 GitHub stars
Code Gecti
- Code scan — Scanned 12 files during light audit, no dangerous patterns found
Permissions Gecti
- Permissions — No dangerous permissions requested
Bu listing icin henuz AI raporu yok.
AegisAl:基于 Tauri 2、FastAPI 与 LangGraph 的跨平台桌面安全智能体
AegisAl
面向安全研发、漏洞知识库与代码审计场景的桌面安全智能体。当前主客户端采用 Tauri 2 + React/TypeScript,本地后端采用 FastAPI + LangGraph + Python Worker。
作者:ShenSiQi
许可证:AegisAl Source-Available Commercial Non-Redistribution License
本仓库源码可用于审阅、学习和评估,但未经书面商业授权,不得再分发、转售、SaaS 包装或商用交付。
当前版本
源码版本 v1.3.4 支持以下桌面构建目标:
版本说明: 本仓库的源码和文档基线为
1.3.4。按本次发布要求没有重新编译客户端,因此 Release 中的两个 7 天试用 DMG 仍是经过签名、架构和完整性验证的1.3.3构建;安装包内版本号及实际可执行代码均以1.3.3为准,不能视为1.3.4源码的二进制构建。
| 平台 | 架构 | 构建入口 |
|---|---|---|
| macOS | Intel x86_64 |
scripts/build_tauri_macos.sh |
| macOS | Apple Silicon arm64 |
scripts/build_tauri_macos.sh |
| Windows 10/11 | x86_64 |
scripts/build_tauri_windows.ps1 |
跨平台正式包由 GitHub Actions 在原生 Intel macOS 和 Windows runner 上构建。桌面包内置本地 API、任务 Worker、Semgrep 规则、Tree-sitter 语义分析依赖和所需许可证文件。
本次修复与优化
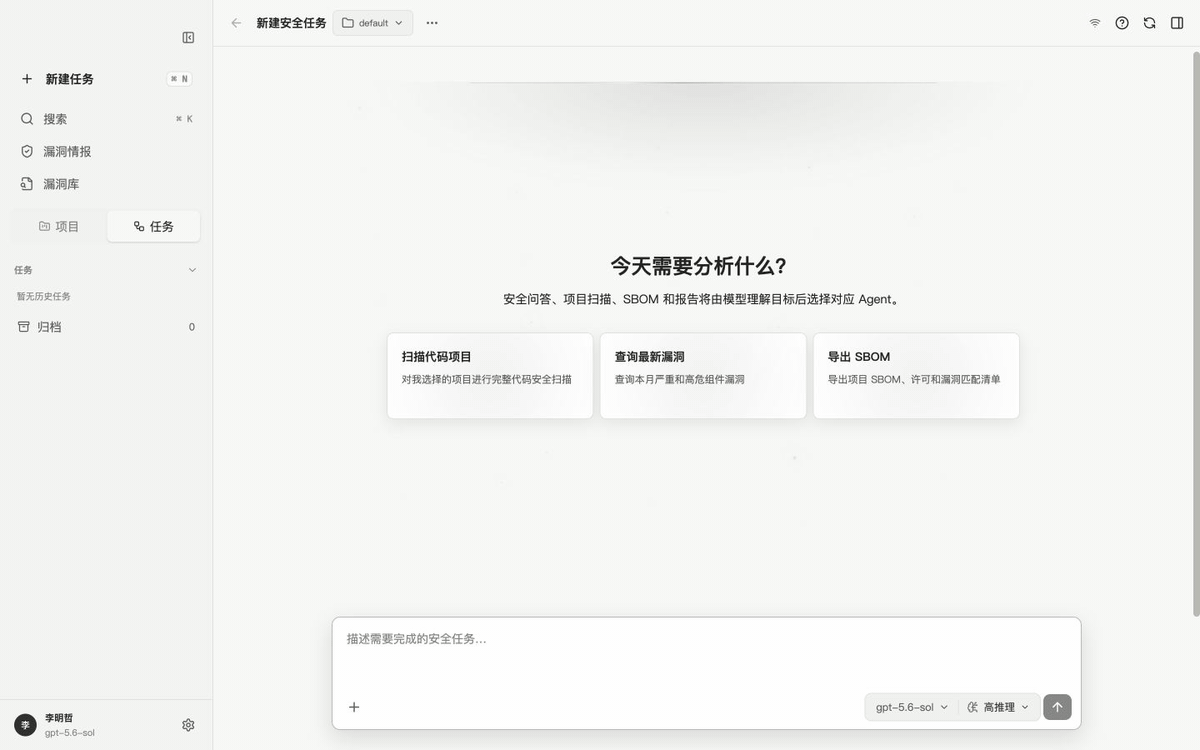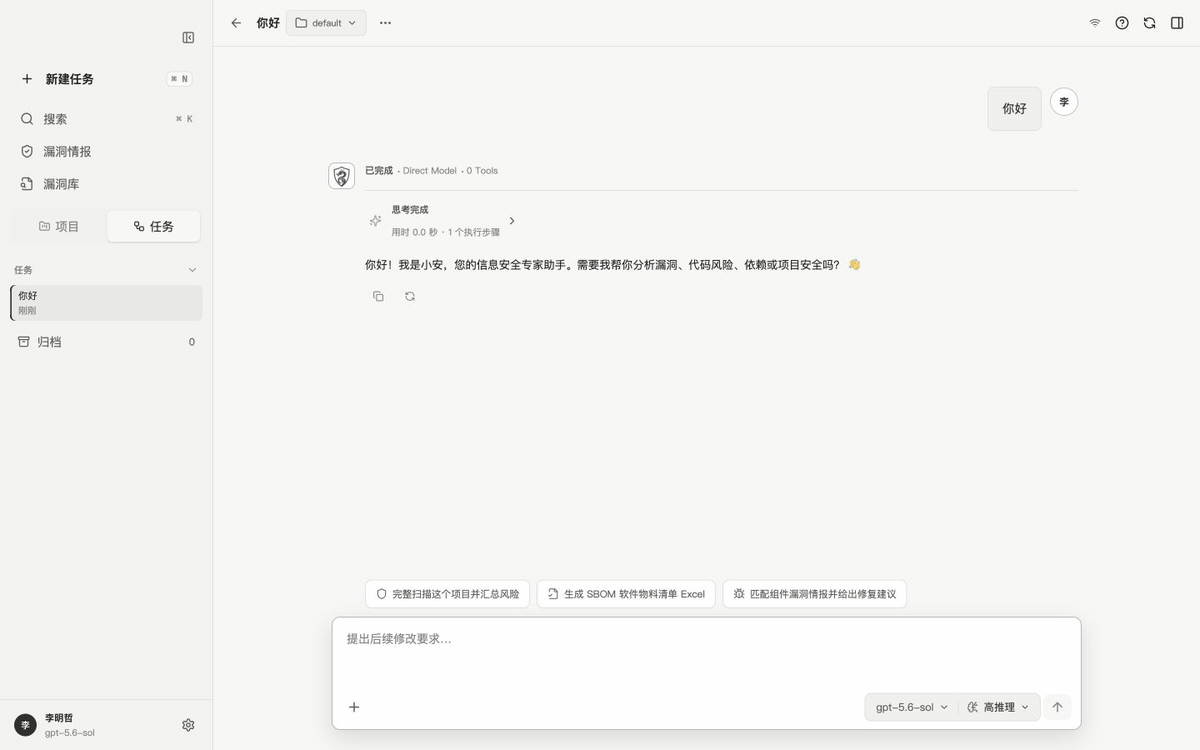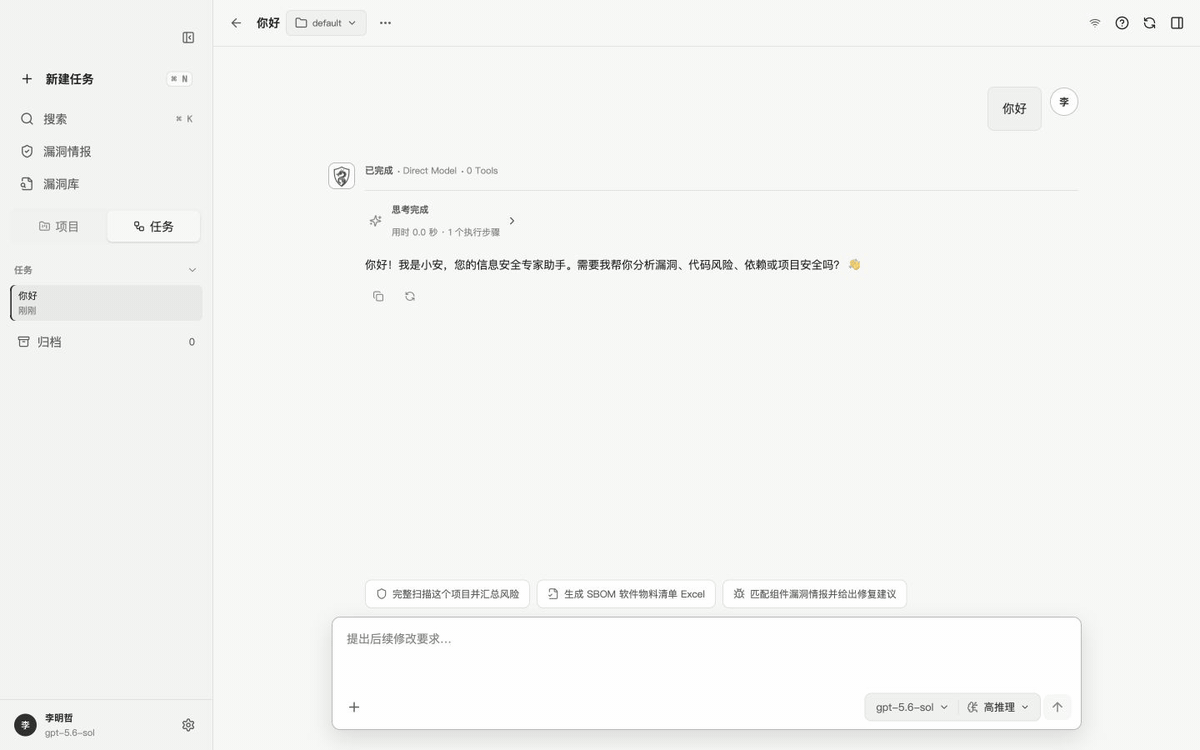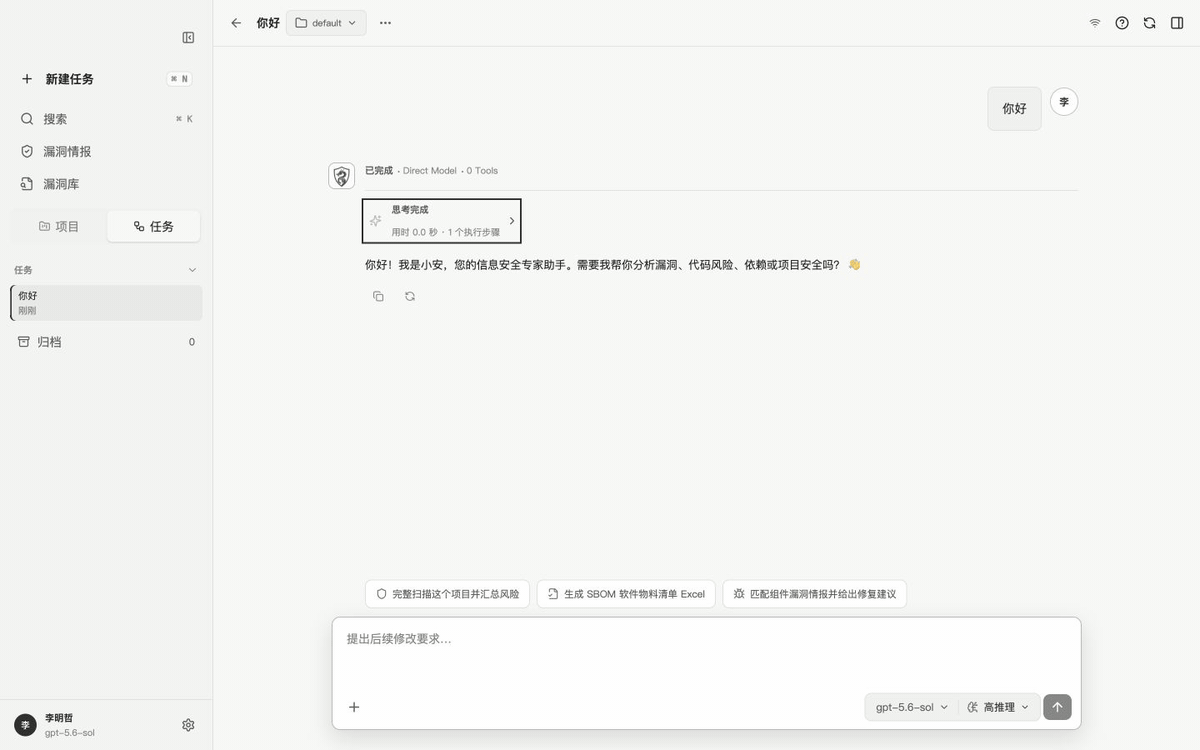
- 普通问答支持关闭、适中、活跃三档表情策略,本地问候无需调用模型。
- 思考与工具调用采用默认折叠的统一时间线,保留流式与执行动效。
- 漏洞数据以翻译后的全量行列显示,支持搜索、分页、编辑和会话持久化。
- 报告生成增加翻译 Agent 兜底,合并重复下载确认,并支持 Markdown、HTML、Word、PDF、Excel 与 SARIF。
- 信息中心主题与主窗口同步,修复浅色遮挡文字和历史品牌显示。
- 修复模型锁定、第三方 API Key、本机密钥恢复和解密失败覆盖状态问题。
- 大项目扫描采用 5000 文件或 64 MiB 分批,不再按项目总容量拒绝几十 GB 的工作区。
- 问答与项目扫描结果的状态头像统一使用 AegisAl Logo。
完整变更、试用包边界与校验值见 v1.3.4 发布说明。
本次源码验证基线:前端 27 个测试文件、198 项测试通过;后端 903 项测试和 65 个子测试通过;TypeScript 检查与 Vite 生产构建通过。
7 天试用版
试用期从首次成功启动起连续计算 168 小时。两个安装包均为 ad-hoc 签名且未进行 Apple 公证;首次打开时可能需要在 macOS“隐私与安全性”中确认。Release 只提供试用版,不提供正式版安装包。
| 平台 | 客户端构建 | 安装包 | SHA-256 |
|---|---|---|---|
macOS Apple Silicon (arm64) |
1.3.3 |
神盾-AegisAl-v1.3.3-macOS-ARM64-7天试用版.dmg |
bfc9e33b8d5fe40d741a18e0b246ee58ad0bb2248c28a86a9b8cd52309a34589 |
macOS Intel (x86_64) |
1.3.3 |
神盾-AegisAl-v1.3.3-macOS-x86_64-7天试用版.dmg |
16ae1aedc0e2e0c9bb018ef670ce9b583c32885442d468551a405a9a02d53402 |
安装包及对应校验文件见 v1.3.4 源码 / v1.3.3 试用客户端 Release。
功能演示
普通问答
表情策略、折叠思考过程、工具调用时间线与 AegisAl 状态 Logo:
项目扫描
风险概览、扫描结果与工具执行过程:
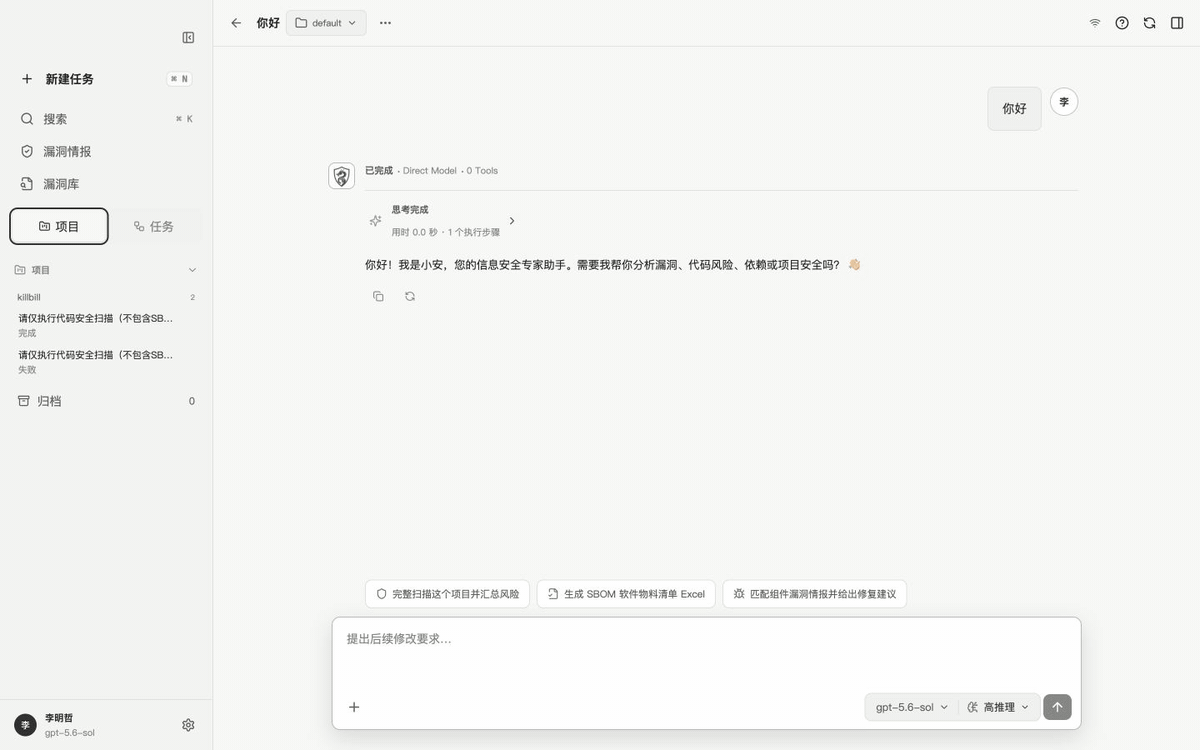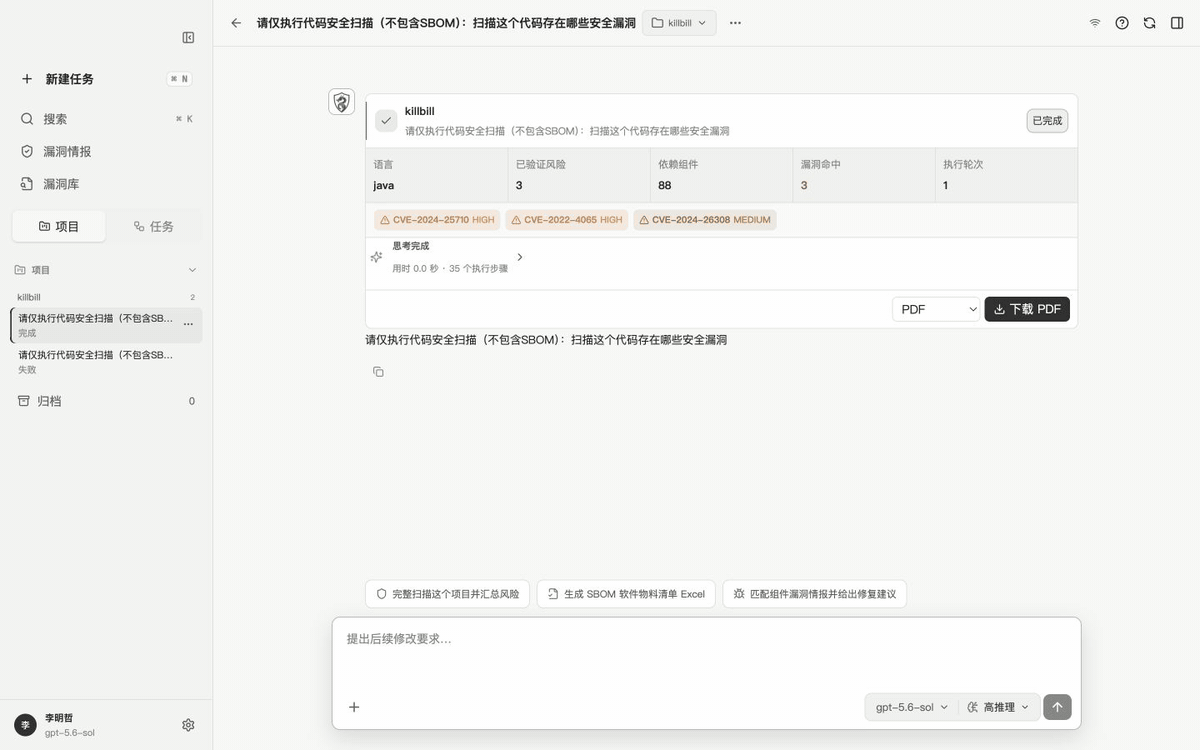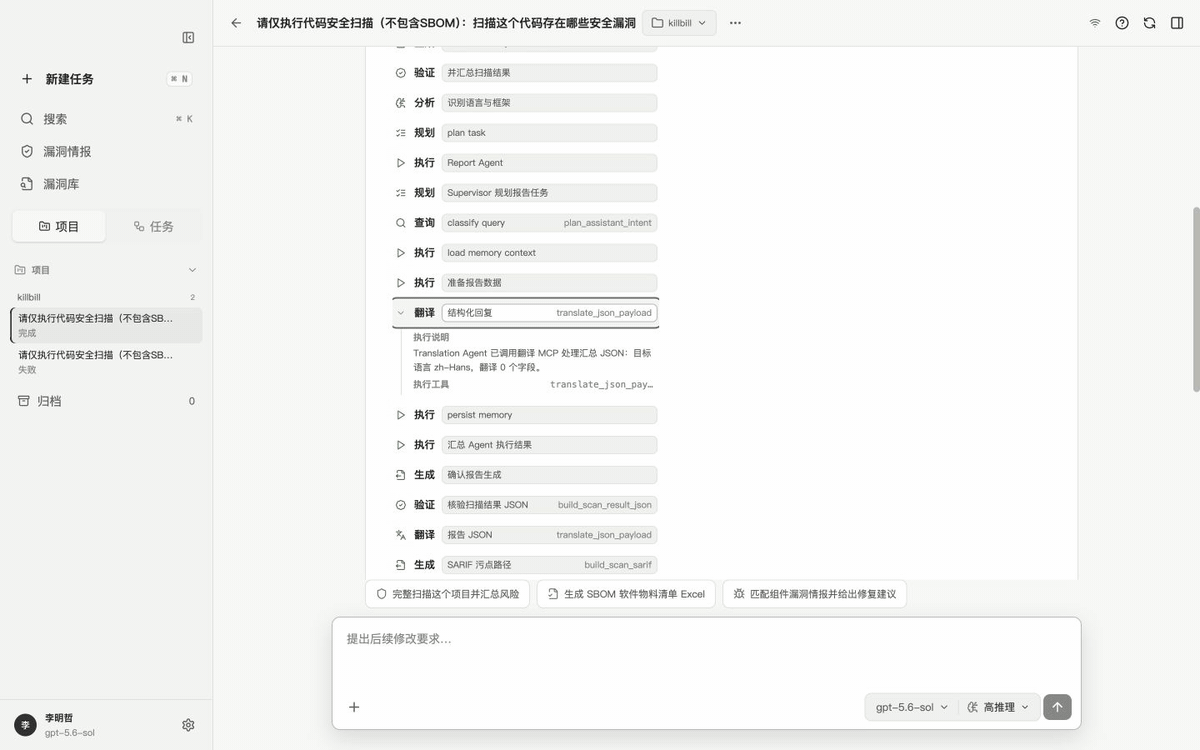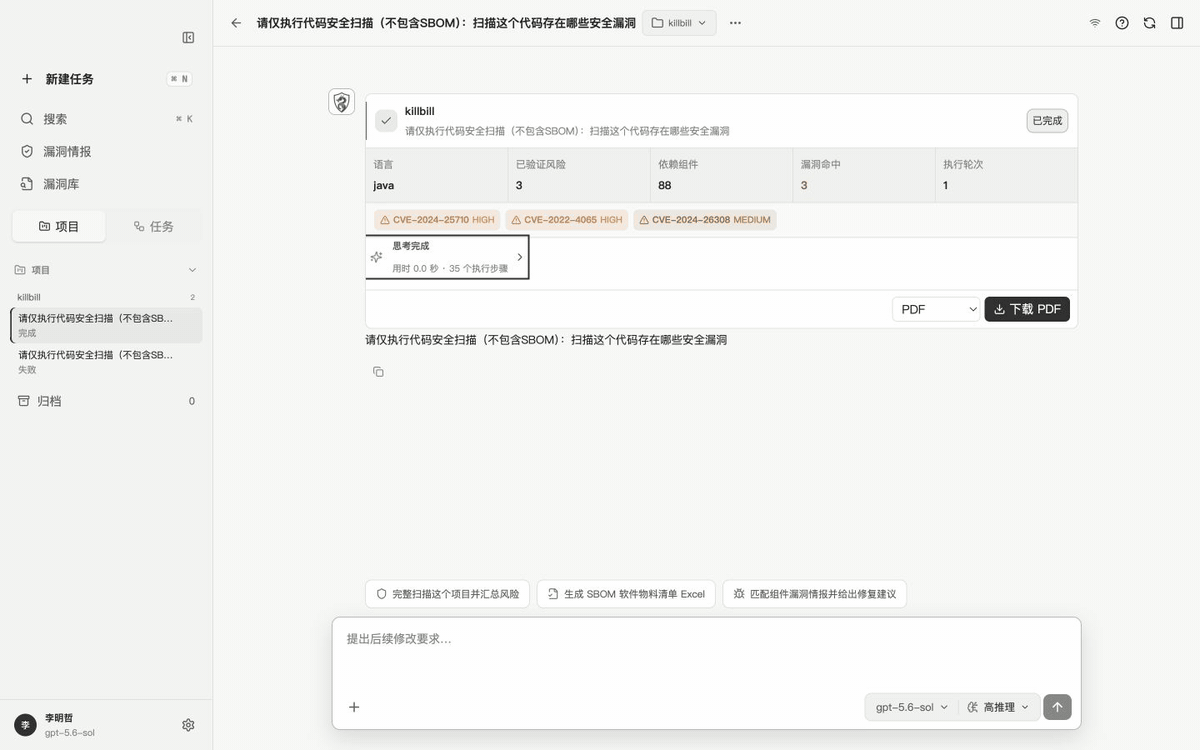
漏洞情报与漏洞库
漏洞情报总览、完整检索与详情查看:
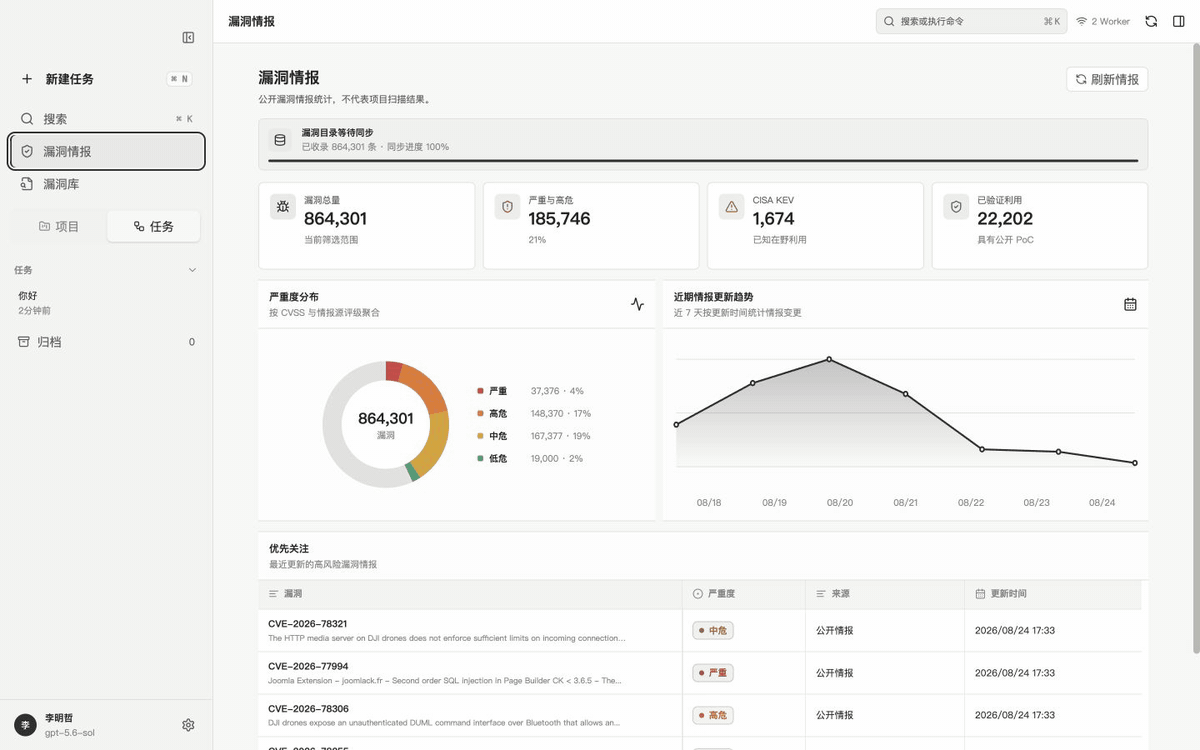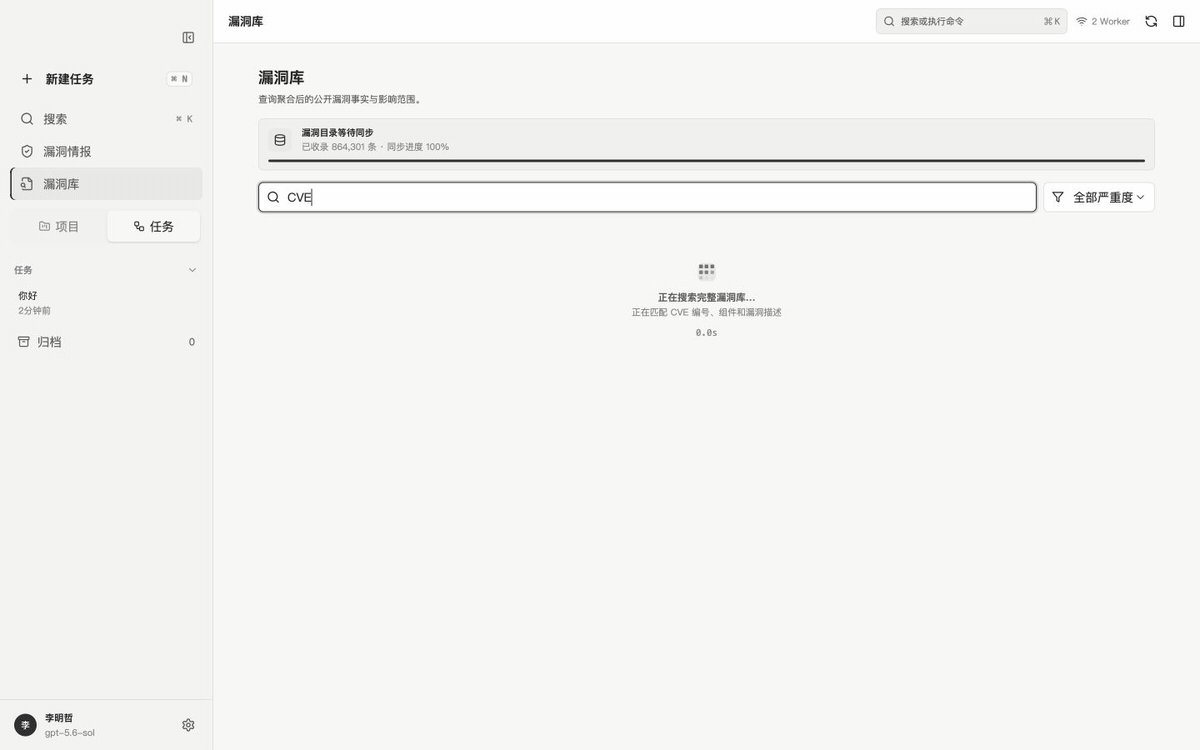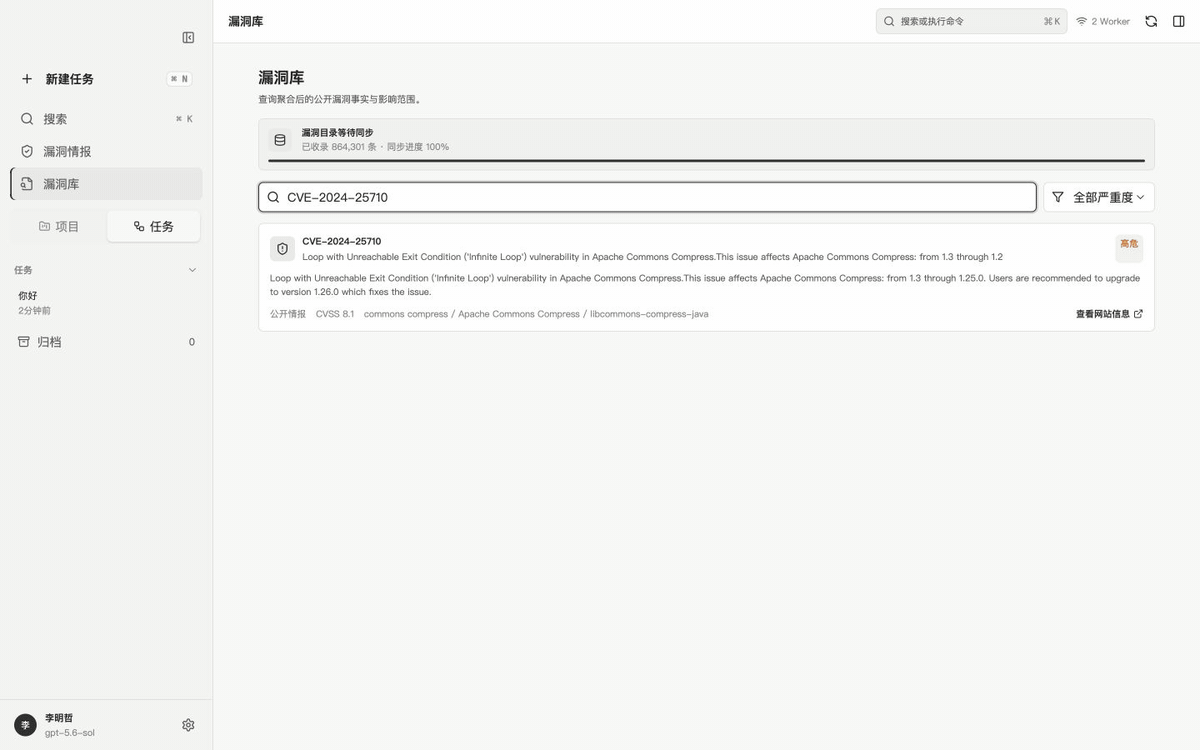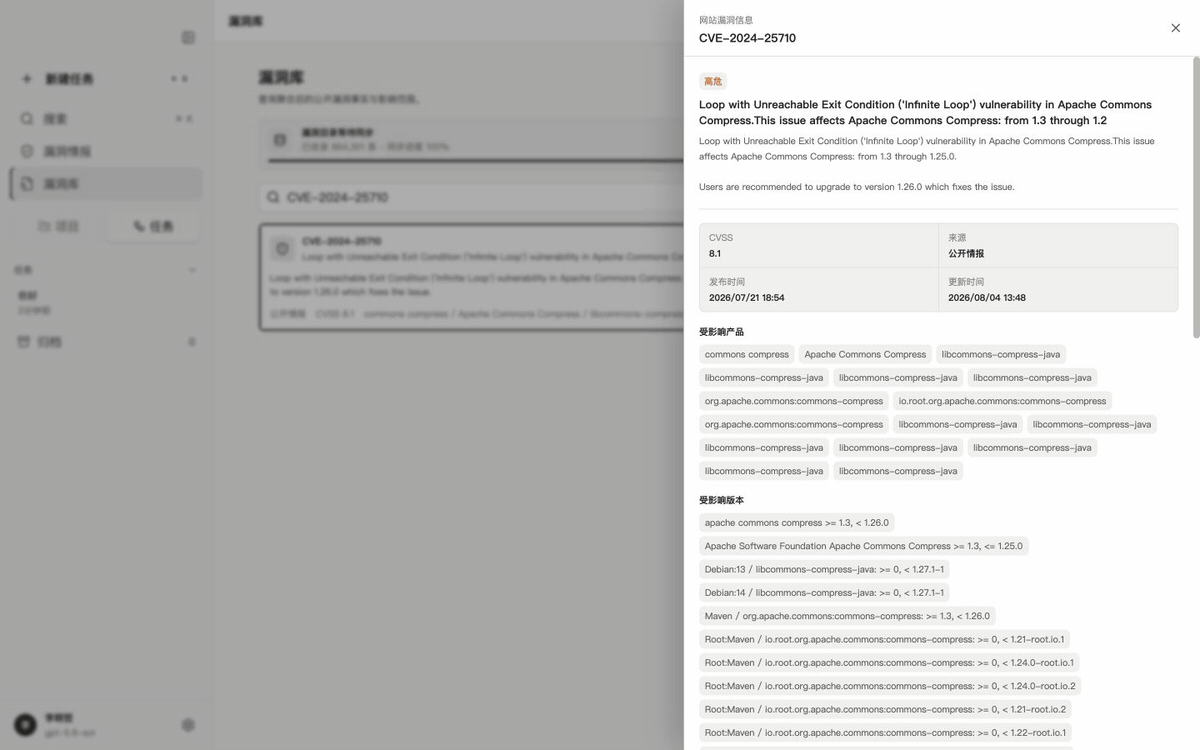
核心功能
| 功能 | 实现 |
|---|---|
| 安全问答 | LangGraph 分类、记忆召回、能力路由、模型调用、结构化结果与记忆持久化 |
| Multi-Agent Supervisor | Project Context、Code Scan、Component、SBOM、Intelligence、Report、Conversation Agent 的显式 handoff 与结果聚合 |
| 工作区代码审计 | Java、Python、Go、C、C++、C#、Rust、Solidity 的 Semgrep 与 Tree-sitter AST/CFG/DFG/taint 分析 |
| 漏洞库 | 本地加密目录、CVE/GHSA 聚合、完整 CVE 搜索、严重度筛选、漏洞详情和公开信息跳转 |
| 组件与 SBOM | Maven、Gradle、npm、pip、Go Modules、Cargo、NuGet、Conan、vcpkg 等依赖识别和 CycloneDX 输出 |
| 公开安全资讯 | 聚合公开 RSS/API,缓存、去重、分类、搜索并直接展示源站原文 |
| 报告 | Markdown、Word、PDF、Excel、SARIF、Mermaid 和图表制品 |
| 长期记忆 | 按 user_id 本地隔离、摘要压缩、重要性评分和跨会话召回 |
| 插件与 Skills | 内置神盾 Skills、插件注册表、MCP 工具协议、权限与副作用边界 |
| 桌面安全 | 回环 API、加密状态、系统凭证库、路径边界、符号链接隔离、包完整性检查 |
架构
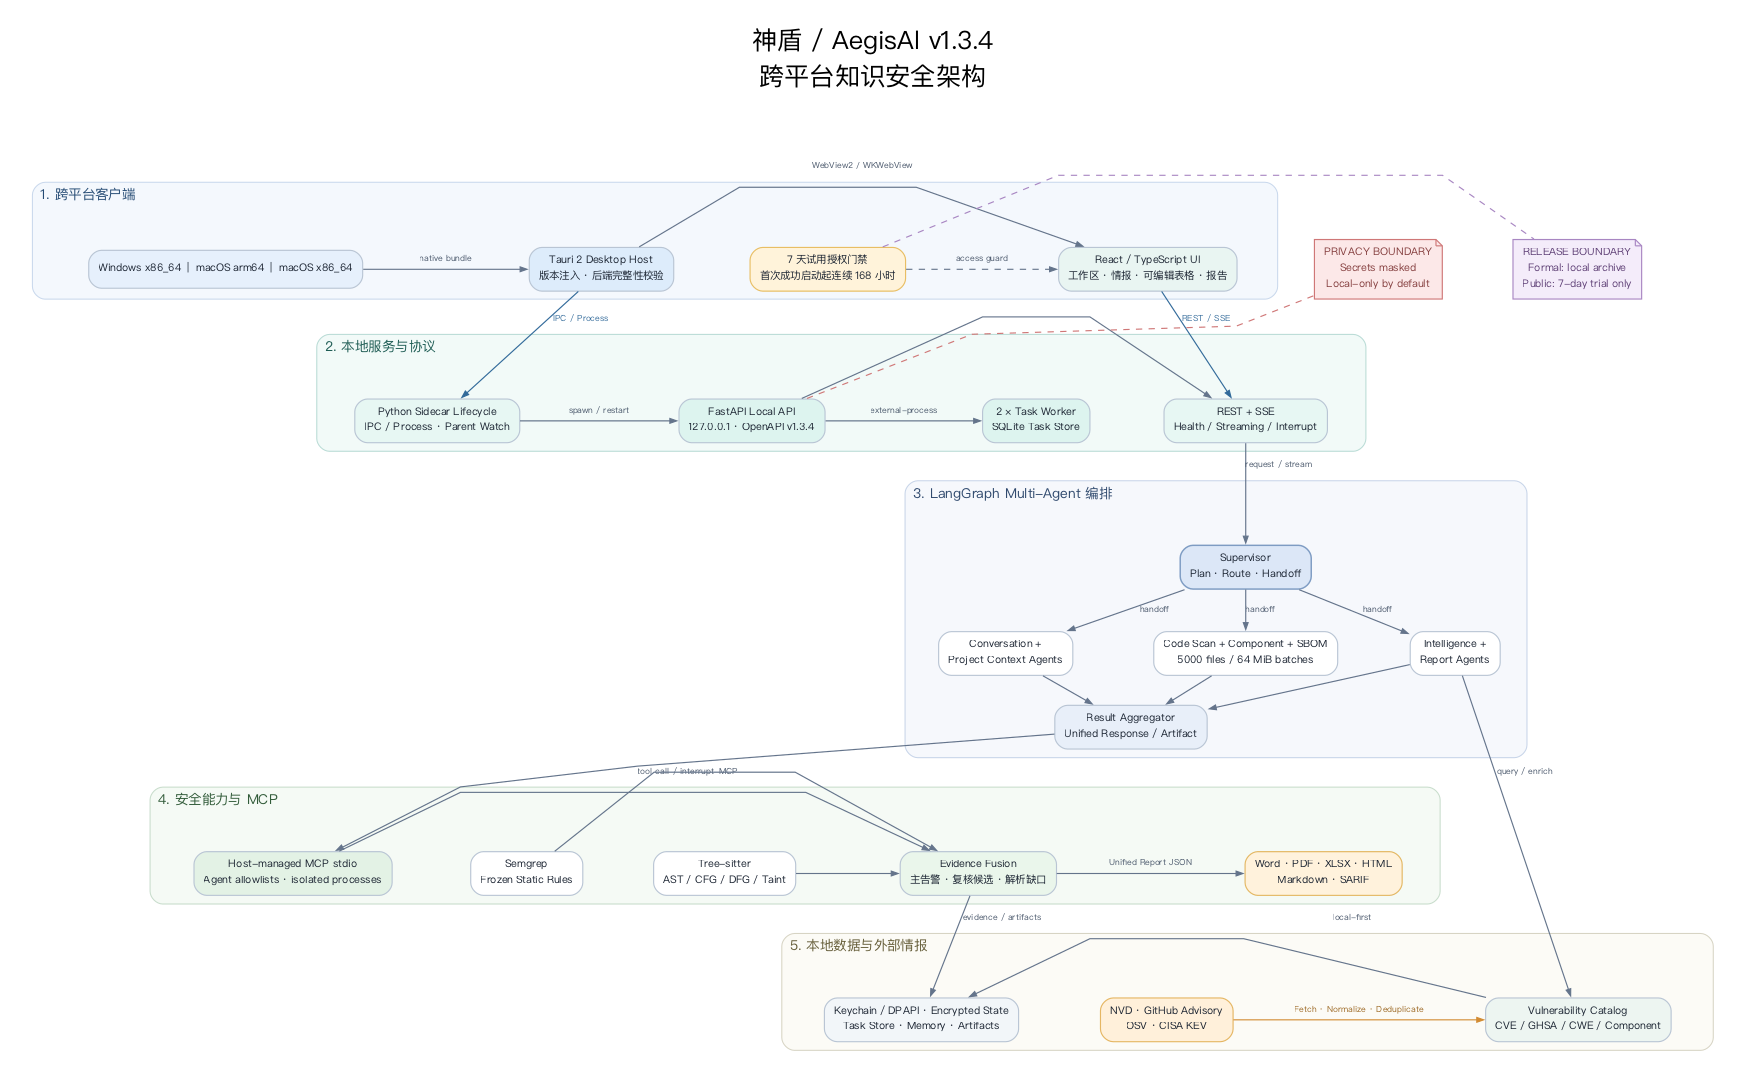
架构图提供 SVG、PNG 和可审阅的 Graphviz 源文件。完整的组件边界、数据流和安全设计见 架构文档。
flowchart LR
  UI["Tauri 2 Desktop<br/>React + TypeScript"] --> API["FastAPI<br/>Loopback REST / SSE"]
  API --> SUP["LangGraph<br/>Multi-Agent Supervisor"]
  SUP --> CHAT["Conversation / Intelligence"]
  SUP --> SCAN["Project Context / Code Scan"]
  SUP --> COMP["Component / SBOM"]
  SUP --> REPORT["Report Agent"]
  SCAN --> WORKER["Durable Python Worker<br/>Lease + Heartbeat"]
  WORKER --> SEMGREP["Semgrep Rules"]
  WORKER --> SEMANTIC["Tree-sitter<br/>AST / CFG / DFG / Taint"]
  API --> STORE["Encrypted Local State<br/>SQLite WAL / JSON"]
  API --> MCP["MCP Runtime<br/>Artifacts / Audit / Tools"]
  SUP --> LLM["Optional LLM Adapter<br/>Chat Completions / Responses"]
主要目录:
app/
  agent/                 专业 Agent、契约、任务 Worker、翻译策略
  api/routes/            完整应用与独立问答 API
  langgraph/             Supervisor 与各能力子图
  mcp/                   扫描、组件、SBOM、翻译与报告工具
  plugins/               插件模型、注册表、运行时和权限边界
  resources/skills/      神盾内置 Skills 与 Agent 元数据
  skills/                Skills 加载运行时
config/semgrep/           多语言离线安全规则
desktop/SecFlowTauri/     Tauri 2 + React/TypeScript 桌面客户端
scripts/                  Tauri 打包、验证和安全评测脚本
tests/                    Python 后端与安全回归测试
docs/                     架构、产品、API、许可和 1.3.4 发布资料
本地开发
后端
git clone https://github.com/FuNianTongXue/AegisAl.git
cd AegisAl
python -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt
python scripts/fetch_translation_model.py
uvicorn app.api.routes.application:app --reload --host 127.0.0.1 --port 18081
- 健康检查:
http://127.0.0.1:18081/health - OpenAPI:
http://127.0.0.1:18081/docs
独立安全问答服务:
.venv/bin/uvicorn app.assistant_app:app --host 127.0.0.1 --port 18082
Tauri 前端
cd desktop/SecFlowTauri
corepack enable
pnpm install --frozen-lockfile
pnpm test
pnpm build
测试
.venv/bin/python -m pytest -q
PATH=".venv/bin:$PATH" bash scripts/smoke.sh
正式版打包
macOS
必须使用与目标一致的 Python 和 Rust 架构。Intel 包应在 x86_64 runner 或 Intel Mac 上构建:
SECFLOW_MACOS_ARCH=x86_64 \
PYTHON_BIN=/path/to/x86_64/venv/bin/python \
bash scripts/build_tauri_macos.sh
Apple Silicon:
SECFLOW_MACOS_ARCH=arm64 \
PYTHON_BIN=/path/to/arm64/venv/bin/python \
bash scripts/build_tauri_macos.sh
Windows x86_64
在 Windows PowerShell 中执行:
./scripts/build_tauri_windows.ps1 -Edition formal
构建脚本会验证后端、Worker、静态分析运行时、翻译资源完整性以及产物架构。CI 正式构建可在 GitHub Actions 中手动运行 Cross-platform formal desktop build。
离线翻译模型不直接写入 Git 历史。开发和 CI 使用 scripts/fetch_translation_model.py
从清单固定的官方地址下载,并依次校验上游归档和模型文件的 SHA-256;校验通过后才允许打包。
Agent、Skills 与 MCP
内置 Skills 位于 app/resources/skills/:
secflow-multi-agent-supervisorsecflow-project-adaptive-scansecflow-project-scansecflow-component-vulnerability-catalogsecflow-component-vulnerability-querysecflow-project-sbomsecflow-report-generation
Supervisor 根据意图和前置制品选择最小能力集合,专业 Agent 通过显式 handoff 交换结构化结果。MCP Runtime 负责工具输入校验、调用审计、制品登记与错误隔离。报告、SBOM 和组件目录等需要用户确认的流程使用 LangGraph interrupt/resume,避免在未确认时生成或覆盖制品。
翻译边界
- 安全资讯:不翻译,直接展示源站原文。
- 漏洞目录和漏洞详情:使用随应用分发的本地翻译能力;不要求用户配置 LLM,也不消耗用户模型 Token。
- 技术标识(CVE、GHSA、CWE、组件名、版本、函数名、路径、URL):保持原样。
- 翻译失败时保留可审计原文,不伪造漏洞事实或版本结论。
安全设计
- API 凭证在响应、日志和诊断中脱敏。
- 本地状态与任务记录加密保存,桌面主密钥使用系统凭证库保护。
- 工作区扫描限制读取根目录、符号链接、文件大小与总预算。
- 扫描任务采用 SQLite WAL、租约、心跳和有限重试,防止进程退出造成静默丢失。
- 漏洞版本、修复版本和 CVSS 只接受结构化事实;缺失信息明确标记,不由模型猜测。
- 客户可见回答移除内部集合名、私有检索链路和密钥材料。
- LLM 是可选增强能力;本地目录查询、资讯、静态扫描和制品生成不以用户模型配置为前置条件。
许可证
本项目采用 AegisAl Source-Available Commercial Non-Redistribution License,第三方声明见 NOTICE。GitHub 仓库公开不代表允许再分发或商业使用;生产部署、企业内部非评估用途、SaaS、客户交付、转售及其他商业使用均须获得作者书面商业授权。
Yorumlar (0)
Yorum birakmak icin giris yap.
Yorum birakSonuc bulunamadi